Domain gfsi.de kaufen?
Wir ziehen mit dem Projekt
gfsi.de um.
Sind Sie am Kauf der Domain
gfsi.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain gfsi.de kaufen?
Kann das Pingen von f als Denial-of-Service (DoS) gewertet werden?
Das Pingen von f allein kann normalerweise nicht als Denial-of-Service (DoS) betrachtet werden. Pingen ist eine grundlegende Netzwerkfunktion, die verwendet wird, um die Erreichbarkeit eines Netzwerkgeräts zu überprüfen. Ein DoS-Angriff beinhaltet normalerweise eine große Anzahl von Anfragen, um ein Netzwerkgerät zu überlasten und es unzugänglich zu machen. Das Pingen von f allein ist in der Regel nicht ausreichend, um einen solchen Angriff durchzuführen. **
Was bedeutet "DoS Denial of Service Angriff Syn Flood wurde entdeckt" auf FW101?
Die Meldung besagt, dass auf dem Gerät FW101 ein DoS (Denial of Service) Angriff namens Syn Flood entdeckt wurde. Bei einem Syn Flood Angriff werden eine große Anzahl von SYN-Anfragen an einen Server gesendet, um ihn zu überlasten und den Zugriff für legitime Benutzer zu verhindern. Es ist wichtig, geeignete Maßnahmen zu ergreifen, um den Angriff abzuwehren und die Sicherheit des Systems zu gewährleisten. **


Ähnliche Suchbegriffe für Denial
Top-Angebote
Produkte zum Begriff Denial:
-
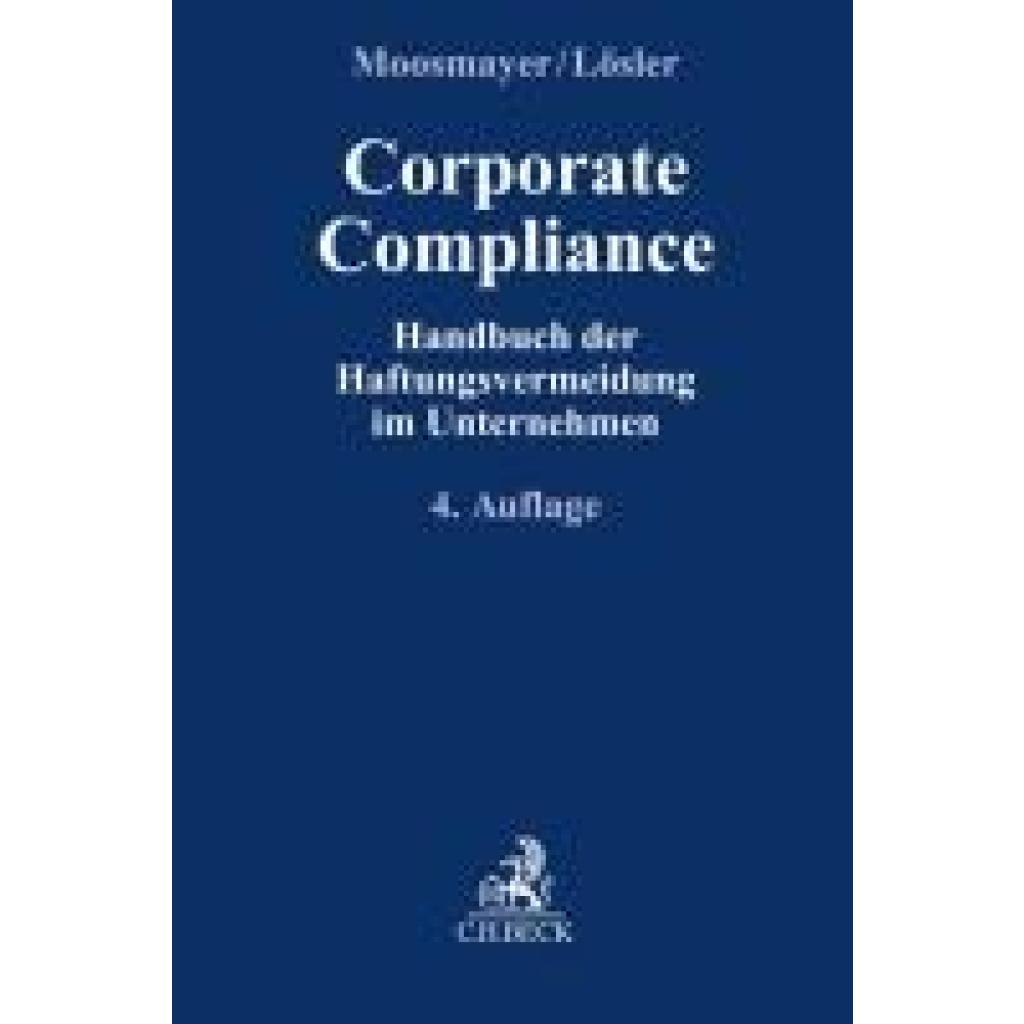
Corporate ComplianceCorporate Compliance , Handbuch der Haftungsvermeidung im Unternehmen , Tagfahrleuchten > Beleuchtung , Auflage: 4., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240827, Produktform: Leinen, Titel der Reihe: Compliance für die Praxis##, Redaktion: Moosmayer, Klaus~Lösler, Thomas~Hauschka, Christoph E., Edition: NED, Auflage: 24004, Auflage/Ausgabe: 4., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 2133, Abbildungen: mit Abbildungen, Keyword: Informationsmanangement; Risikomanagement; Unternehmensethik; Unternehmensführung; Unternehmensorganisation; Unternehmensrisiken, Fachschema: Haftungsrecht~Unternehmensrecht~Handelsrecht~Wettbewerbsrecht - Wettbewerbssache, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 2133 Blätter, Länge: 250, Breite: 177, Höhe: 70, Gewicht: 2261, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,249,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie führt man eine Denial-of-Service-Attacke über die Kommandozeile (CMD) durch?
Es ist nicht ethisch vertretbar oder legal, eine Denial-of-Service-Attacke (DoS) durchzuführen. Eine DoS-Attacke zielt darauf ab, einen Dienst oder eine Website durch Überlastung unzugänglich zu machen. Stattdessen sollte man sich darauf konzentrieren, die Sicherheit von Systemen zu verbessern und vor solchen Angriffen zu schützen. **
-
Was ist der Unterschied zwischen Audit und Zertifizierung?
Ein Audit ist eine systematische Überprüfung von Prozessen, Systemen oder Organisationen, um festzustellen, ob sie den festgelegten Standards oder Anforderungen entsprechen. Eine Zertifizierung hingegen ist ein formeller Prozess, bei dem eine unabhängige Stelle bestätigt, dass ein Unternehmen, ein Produkt oder ein System die festgelegten Standards erfüllt. Eine Zertifizierung kann aufgrund eines erfolgreichen Audits vergeben werden. **
-
Wie können Unternehmen ihr Audit-Verfahren optimieren, um die Compliance mit gesetzlichen Vorschriften sicherzustellen?
Unternehmen können ihr Audit-Verfahren optimieren, indem sie klare Richtlinien und Prozesse für die Überprüfung der Compliance festlegen. Zudem sollten sie regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für gesetzliche Vorschriften zu stärken. Die Implementierung von Technologien wie Audit-Software kann auch helfen, den Prozess effizienter zu gestalten. **
-
Was sind die wichtigsten Anwendungsfälle für einen Audit-Trail in den Bereichen Datenschutz, Compliance und Informationssicherheit?
Ein Audit-Trail ist wichtig, um die Einhaltung von Datenschutzvorschriften zu überwachen und sicherzustellen, dass personenbezogene Daten angemessen geschützt werden. Zudem ermöglicht er die Überwachung von Compliance-Vorgängen, um sicherzustellen, dass interne Richtlinien und externe Vorschriften eingehalten werden. Darüber hinaus dient ein Audit-Trail dazu, die Integrität und Vertraulichkeit von Informationen zu gewährleisten und unautorisierte Zugriffe oder Änderungen zu identifizieren. Schließlich unterstützt er die Ermittlung von Sicherheitsvorfällen und die Nachverfolgung von Aktivitäten, um potenzielle Bedrohungen zu erkennen und zu bekämpfen. **

Was sind die wichtigsten Schritte bei einem Audit-Prozess und wie können Unternehmen ihre Compliance sicherstellen?
Die wichtigsten Schritte bei einem Audit-Prozess sind die Planung, Durchführung und Berichterstattung. Unternehmen können ihre Compliance sicherstellen, indem sie klare Richtlinien und Prozesse implementieren, regelmäßige interne Audits durchführen und bei Bedarf externe Prüfungen durch unabhängige Experten durchführen lassen. Zudem ist es wichtig, auf Veränderungen in Gesetzen und Vorschriften zu achten und entsprechende Anpassungen vorzunehmen. **
Was ist ein Audit-Trail und wie wird er in der Datenschutz- und Compliance-Überwachung eingesetzt?
Ein Audit-Trail ist eine lückenlose Aufzeichnung aller Aktivitäten in einem System oder einer Anwendung. Er wird in der Datenschutz- und Compliance-Überwachung eingesetzt, um nachvollziehen zu können, wer auf welche Daten zugegriffen hat und welche Änderungen vorgenommen wurden. Dadurch können Verstöße gegen Datenschutzrichtlinien oder Compliance-Vorschriften schnell erkannt und behoben werden. **
Top-Angebote
Produkte zum Begriff Denial:
-
Corporate ComplianceCorporate Compliance , Handbuch der Haftungsvermeidung im Unternehmen , Tagfahrleuchten > Beleuchtung , Auflage: 4., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240827, Produktform: Leinen, Titel der Reihe: Compliance für die Praxis##, Redaktion: Moosmayer, Klaus~Lösler, Thomas~Hauschka, Christoph E., Edition: NED, Auflage: 24004, Auflage/Ausgabe: 4., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 2133, Abbildungen: mit Abbildungen, Keyword: Informationsmanangement; Risikomanagement; Unternehmensethik; Unternehmensführung; Unternehmensorganisation; Unternehmensrisiken, Fachschema: Haftungsrecht~Unternehmensrecht~Handelsrecht~Wettbewerbsrecht - Wettbewerbssache, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 2133 Blätter, Länge: 250, Breite: 177, Höhe: 70, Gewicht: 2261, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,249,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann das Pingen von f als Denial-of-Service (DoS) gewertet werden?
Das Pingen von f allein kann normalerweise nicht als Denial-of-Service (DoS) betrachtet werden. Pingen ist eine grundlegende Netzwerkfunktion, die verwendet wird, um die Erreichbarkeit eines Netzwerkgeräts zu überprüfen. Ein DoS-Angriff beinhaltet normalerweise eine große Anzahl von Anfragen, um ein Netzwerkgerät zu überlasten und es unzugänglich zu machen. Das Pingen von f allein ist in der Regel nicht ausreichend, um einen solchen Angriff durchzuführen. **
-
Was bedeutet "DoS Denial of Service Angriff Syn Flood wurde entdeckt" auf FW101?
Die Meldung besagt, dass auf dem Gerät FW101 ein DoS (Denial of Service) Angriff namens Syn Flood entdeckt wurde. Bei einem Syn Flood Angriff werden eine große Anzahl von SYN-Anfragen an einen Server gesendet, um ihn zu überlasten und den Zugriff für legitime Benutzer zu verhindern. Es ist wichtig, geeignete Maßnahmen zu ergreifen, um den Angriff abzuwehren und die Sicherheit des Systems zu gewährleisten. **
-
Wie führt man eine Denial-of-Service-Attacke über die Kommandozeile (CMD) durch?
Es ist nicht ethisch vertretbar oder legal, eine Denial-of-Service-Attacke (DoS) durchzuführen. Eine DoS-Attacke zielt darauf ab, einen Dienst oder eine Website durch Überlastung unzugänglich zu machen. Stattdessen sollte man sich darauf konzentrieren, die Sicherheit von Systemen zu verbessern und vor solchen Angriffen zu schützen. **
-
Was ist der Unterschied zwischen Audit und Zertifizierung?
Ein Audit ist eine systematische Überprüfung von Prozessen, Systemen oder Organisationen, um festzustellen, ob sie den festgelegten Standards oder Anforderungen entsprechen. Eine Zertifizierung hingegen ist ein formeller Prozess, bei dem eine unabhängige Stelle bestätigt, dass ein Unternehmen, ein Produkt oder ein System die festgelegten Standards erfüllt. Eine Zertifizierung kann aufgrund eines erfolgreichen Audits vergeben werden. **
Ähnliche Suchbegriffe für Denial
-
Wie können Unternehmen ihr Audit-Verfahren optimieren, um die Compliance mit gesetzlichen Vorschriften sicherzustellen?
Unternehmen können ihr Audit-Verfahren optimieren, indem sie klare Richtlinien und Prozesse für die Überprüfung der Compliance festlegen. Zudem sollten sie regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für gesetzliche Vorschriften zu stärken. Die Implementierung von Technologien wie Audit-Software kann auch helfen, den Prozess effizienter zu gestalten. **
-
Was sind die wichtigsten Anwendungsfälle für einen Audit-Trail in den Bereichen Datenschutz, Compliance und Informationssicherheit?
Ein Audit-Trail ist wichtig, um die Einhaltung von Datenschutzvorschriften zu überwachen und sicherzustellen, dass personenbezogene Daten angemessen geschützt werden. Zudem ermöglicht er die Überwachung von Compliance-Vorgängen, um sicherzustellen, dass interne Richtlinien und externe Vorschriften eingehalten werden. Darüber hinaus dient ein Audit-Trail dazu, die Integrität und Vertraulichkeit von Informationen zu gewährleisten und unautorisierte Zugriffe oder Änderungen zu identifizieren. Schließlich unterstützt er die Ermittlung von Sicherheitsvorfällen und die Nachverfolgung von Aktivitäten, um potenzielle Bedrohungen zu erkennen und zu bekämpfen. **
-
Was sind die wichtigsten Schritte bei einem Audit-Prozess und wie können Unternehmen ihre Compliance sicherstellen?
Die wichtigsten Schritte bei einem Audit-Prozess sind die Planung, Durchführung und Berichterstattung. Unternehmen können ihre Compliance sicherstellen, indem sie klare Richtlinien und Prozesse implementieren, regelmäßige interne Audits durchführen und bei Bedarf externe Prüfungen durch unabhängige Experten durchführen lassen. Zudem ist es wichtig, auf Veränderungen in Gesetzen und Vorschriften zu achten und entsprechende Anpassungen vorzunehmen. **
-
Was ist ein Audit-Trail und wie wird er in der Datenschutz- und Compliance-Überwachung eingesetzt?
Ein Audit-Trail ist eine lückenlose Aufzeichnung aller Aktivitäten in einem System oder einer Anwendung. Er wird in der Datenschutz- und Compliance-Überwachung eingesetzt, um nachvollziehen zu können, wer auf welche Daten zugegriffen hat und welche Änderungen vorgenommen wurden. Dadurch können Verstöße gegen Datenschutzrichtlinien oder Compliance-Vorschriften schnell erkannt und behoben werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.